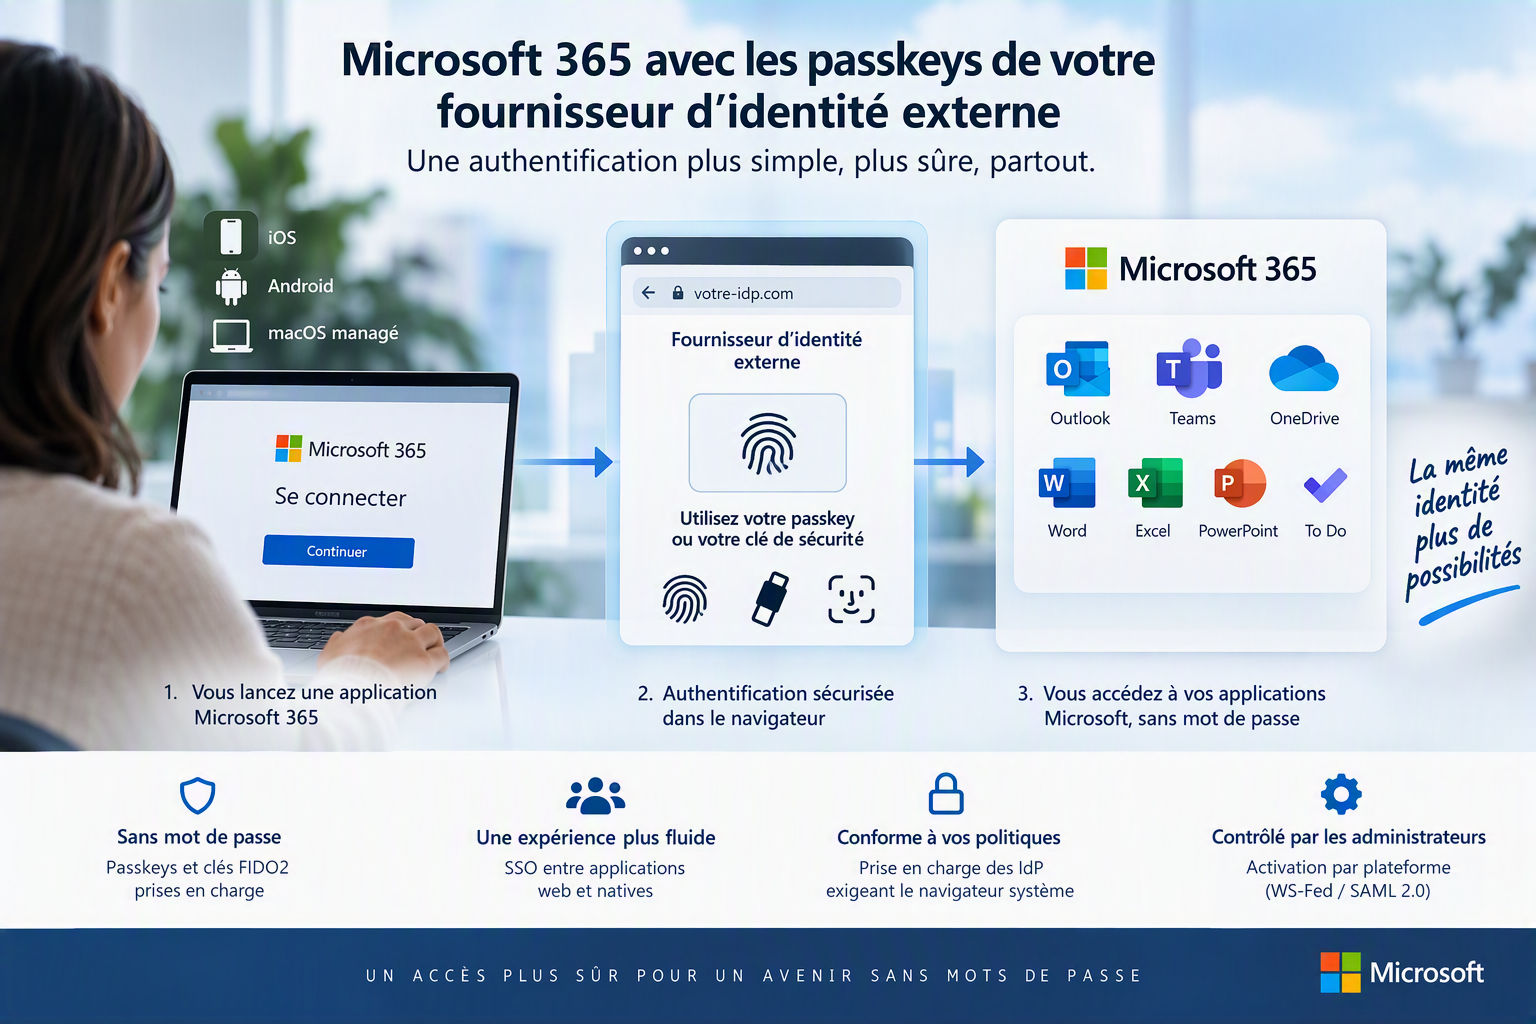
Microsoft vient d’annoncer la « disponibilité générale » d’une nouvelle fonctionnalité permettant aux organisations utilisant un fournisseur d’identité externe (IdP) (Okta, PingFederate etc..) de tirer pleinement parti des passkeys, des clés de sécurité FIDO2 ainsi que des mécanismes de Single Sign-On (SSO) lors de l’accès aux applications Microsoft 365.
Cette évolution concerne en autre Outlook, Teams, OneDrive, Word, Excel, PowerPoint et Microsoft To Do sur Android, iOS et macOS managé.
Une limitation historique désormais levée
Jusqu’à présent, certaines applications Microsoft utilisaient des mécanismes d’authentification embarqués (embedded WebView) qui ne permettaient pas l’exploitation complète des « capacités modernes » du navigateur, notamment le support des passkeys basées sur le standard WebAuthn.
Dans les environnements où le fournisseur d’identité impose l’utilisation de passkeys ou interdit les WebView embarquées pour des raisons de sécurité, les utilisateurs pouvaient rencontrer des difficultés d’authentification ou être contraints de revenir à une authentification par mot de passe.
Pour résoudre cette problématique, Microsoft introduit un nouveau modèle d’authentification. Lorsqu’un utilisateur ouvre une application Microsoft :
- L’application s’appuie sur le broker d’identité Microsoft (Microsoft Authenticator, Intune Company Portal, etc.).
- L’étape d’authentification auprès du fournisseur d’identité externe s’effectue cette fois ci, dans le navigateur natif de l’appareil.
- Une fois l’authentification réussie, l’utilisateur est automatiquement redirigé vers l’application Microsoft d’origine afin de finaliser la connexion.
Cette approche permet par conséquent d’utiliser toutes les capacités modernes offertes par le navigateur tout en conservant l’expérience sécurisée des applications Microsoft.
De facto cette nouveauté apporte plusieurs avantages précisés ci-dessous :
- Authentification sans mot de passe
Les utilisateurs peuvent désormais utiliser directement les passkeys et les clés de sécurité FIDO2 enregistrées auprès de leur fournisseur d’identité externe, sans nécessiter de solution de contournement.
- Réduction des sollicitations de connexion
Le navigateur pouvant réutiliser une session déjà authentifiée auprès du fournisseur d’identité, l’expérience utilisateur est améliorée grâce à un SSO plus fluide entre applications web et applications natives.
- Respect des politiques de sécurité
Les organisations dont la politique impose l’utilisation exclusive du navigateur système pour l’authentification peuvent désormais appliquer cette exigence aux applications Microsoft compatibles sans dégrader l’expérience utilisateur.
- Contrôle administrateur
L’activation se fait au niveau de la configuration de fédération et peut être pilotée par les administrateurs en fonction des plateformes concernées.
- Plateformes prises en charge
La fonctionnalité est disponible pour :
- Android (avec Chrome comme navigateur par défaut)
- Android Shared Device Mode
- iPhone et iPad via Safari et Microsoft Authenticator
- macOS managé via Safari et Intune Company Portal
Les environnements fédérés utilisant WS-Federation ou SAML 2.0 sont pris en charge.
Microsoft précise que les postes Windows disposent déjà d’un mécanisme natif de prise en charge des authentifications FIDO tierces et ne nécessitent donc pas cette nouvelle architecture.
- Une étape supplémentaire vers le « Passwordless »
Avec cette évolution, Microsoft renforce par conséquent sa stratégie de suppression progressive des mots de passe. Les organisations ayant déjà investi dans des solutions de type Passkey ou FIDO2 peuvent désormais étendre ces mécanismes aux applications Microsoft 365 sans compromettre leurs exigences de sécurité ou leurs architectures de fédération existantes. Cette fonctionnalité contribue à offrir une expérience utilisateur plus fluide et devrait améliorer la résistance aux attaques de phishing 😉

