
La souveraineté numérique est devenue en quelques années l’un des sujets majeurs auxquels doivent faire face les directions des systèmes d’information. Pour les administrations, les opérateurs d’importance vitale, les entreprises réglementées ou les organisations manipulant des informations sensibles, la question n’est désormais plus seulement de savoir où se trouvent les données mais plutôt :
qui peut accéder aux systèmes ? Qui détient réellement les clés de chiffrement ? Jusqu’où l’organisation dépend-elle technologiquement de son fournisseur de cloud ? Et surtout, ses services critiques pourraient-ils continuer à fonctionner si les conditions réglementaires, géopolitiques, sécuritaires ou réseau venaient à évoluer ?
Dans son article Advancing digital sovereignty with greater control and choice, publié le 20 octobre 2026, Microsoft apporte une réponse particulièrement intéressante à ces problématiques en détaillant la nouvelle étape de sa stratégie Microsoft Sovereign Cloud.
L’approche défendue par Microsoft marque une évolution notable : il n’existerait pas un cloud souverain unique auquel toutes les applications devraient nécessairement se conformer, mais différents niveaux de contrôle à appliquer en fonction de la criticité de chaque charge de travail.
La souveraineté numérique ne se résume plus à la résidence des données
Pendant longtemps, la discussion autour de la souveraineté numérique s’est principalement concentrée sur la localisation géographique des données. Le sujet reste évidemment fondamental, mais Microsoft considère désormais qu’il ne constitue qu’une composante parmi d’autres.
Une organisation doit également comprendre qui peut accéder à ses systèmes et les exploiter, comment ses actifs numériques sensibles sont protégés, quelles dépendances technologiques sont critiques et comment ses services pourraient continuer à fonctionner si l’environnement réglementaire, géopolitique, sécuritaire ou réseau changeait.
La souveraineté devient une problématique d’architecture globale intégrant la localisation des données, la sécurité, le contrôle opérationnel, la maîtrise des clés cryptographiques, la dépendance technologique et la résilience. Et, à l’heure où l’intelligence artificielle commence à accéder directement aux données métier et aux processus critiques, ces questions prennent naturellement une importance supplémentaire.
Un continuum de souveraineté plutôt qu’un modèle unique
Microsoft construit désormais son offre autour d’un principe baptisé« continuum of control ». L’idée est pragmatique : toutes les applications d’une organisation n’ont pas les mêmes exigences.
Un portail institutionnel accessible au public peut parfaitement bénéficier de la capacité d’innovation et de l’élasticité d’un cloud public. Une application métier critique peut nécessiter davantage de garanties opérationnelles. Un système essentiel peut devoir continuer à fonctionner localement en cas de rupture de connectivité. Enfin, une charge de travail d’intelligence artificielle manipulant des informations particulièrement sensibles peut nécessiter que les modèles, les données et les traitements restent dans un environnement contrôlé par le client.
Microsoft structure pour cela Microsoft Sovereign Cloud autour de trois grands ensembles.
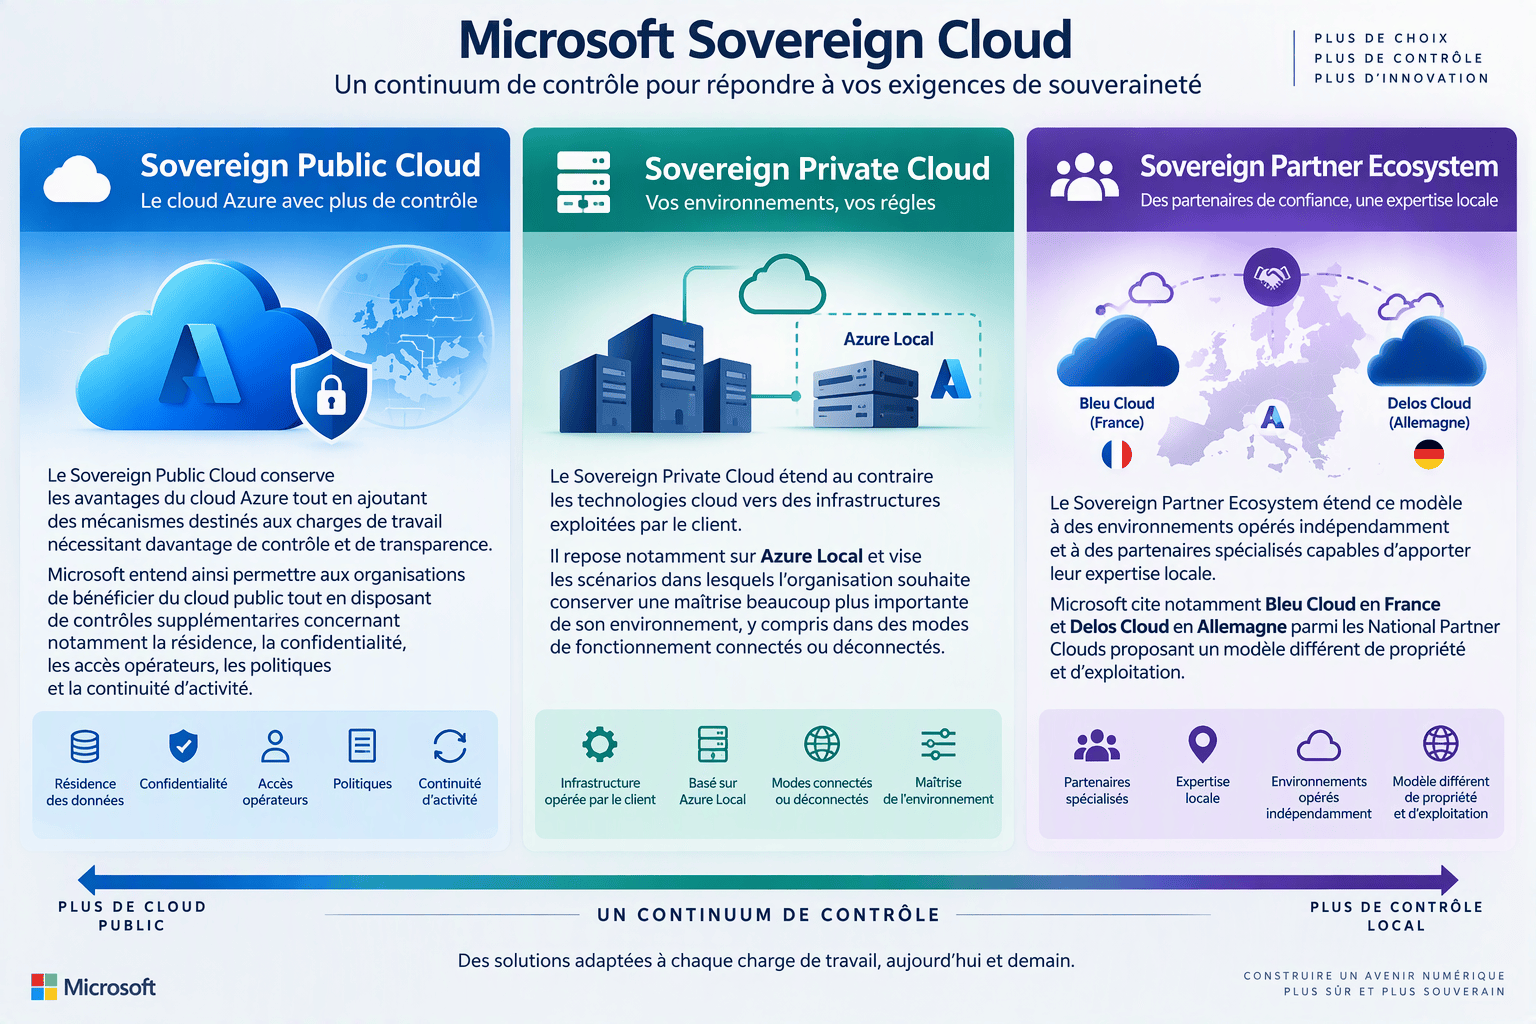
Cette approche permet donc d’imaginer une architecture dans laquelle plusieurs modèles de souveraineté peuvent cohabiter au sein d’un même système d’information.
Sovereign Control Panel : rendre la souveraineté mesurable
Il est relativement facile pour un fournisseur technologique d’évoquer la souveraineté. Il est beaucoup plus difficile pour une DSI d’en mesurer concrètement le niveau. Microsoft annonce justement Sovereign Control Panel, dont l’entrée en Public Preview est annoncée à Microsoft Ignite. Accessible depuis le portail Azure, il doit centraliser des informations permettant aux organisations de comprendre leur posture de souveraineté, de gérer leurs contrôles, d’identifier des écarts ou des risques et d’agir sur ceux-ci.
L’approche va même au-delà de la sécurité classique puisque Microsoft indique que le système doit également aider à comprendre les dépendances des workloads et à évaluer leur portabilité entre différents environnements opérationnels lorsque cela est nécessaire.
La souveraineté ne consiste plus seulement à protéger une application là où elle fonctionne actuellement. Elle implique progressivement de comprendre si cette application pourrait continuer à fonctionner ailleurs si les circonstances l’exigeaient.
Mieux contrôler les accès des opérateurs Microsoft
La souveraineté pose également une question parfois délicate pour les fournisseurs de cloud : dans quelles circonstances leurs propres ingénieurs peuvent-ils accéder aux environnements de leurs clients ?
Microsoft met ici en avant plusieurs mécanismes complémentaires.
Just-in-time Access et Customer Lockbox apportent déjà des contrôles supplémentaires concernant l’accès aux environnements des clients.
Pour les clients de l’Union européenne et de l’Association européenne de libre-échange, Microsoft déploie par ailleurs Data Guardian. Le dispositif ajoute une supervision réalisée par un partenaire européen de confiance pour certains accès distants d’ingénieurs Microsoft à des systèmes de production entrant dans le périmètre concerné.
Microsoft complète ce dispositif avec le Production Touch Ledger, dont le déploiement progressif est également annoncé dans l’UE et l’AELE. Son objectif est de produire des enregistrements résistants à l’altération concernant ces accès et les actions réalisées.
Pour une organisation réglementée, cette capacité à disposer d’une meilleure visibilité sur les interventions réalisées par l’opérateur constitue évidemment un élément important de la gouvernance du cloud.
Le contrôle des clés de chiffrement franchit une nouvelle étape
La maîtrise des clés constitue un autre élément essentiel d’un modèle de souveraineté. Azure Key Vault Managed HSM permet déjà aux entreprises de disposer d’une protection dédiée et mono-locataire des clés utilisées avec les services Azure supportés.
Microsoft va maintenant plus loin avec External Key Management with Azure Managed HSM, annoncé comme généralement disponible. Celui-ci permet au client de conserver la clé de chiffrement racine dans un équipement qu’il possède et exploite physiquement, soit sur ses propres infrastructures, soit par l’intermédiaire d’un tiers de confiance.
Azure Local devient une pièce centrale de la stratégie
L’un des aspects les plus intéressants de cette évolution concerne Azure Local. Microsoft cherche manifestement à rapprocher davantage les capacités de son cloud des infrastructures directement contrôlées par les organisations. Plusieurs annonces vont donc dans cette direction.
SQL Server sur Azure Local est annoncé comme généralement disponible dans des environnements connectés et déconnectés. DocumentDB et Blob Storage sur Azure Local passent en Public Preview.
GitHub Enterprise Local doit devenir généralement disponible à Microsoft Ignite sous la forme d’une appliance GitHub Enterprise Server validée sur Azure Local. Microsoft indique également que les développeurs pourront exploiter GitHub Copilot avec des modèles hébergés localement pour l’inférence, rapprochant ainsi l’assistance IA du code et des données de l’organisation. Enfin, les Confidential Virtual Machines sur Azure Local sont généralement disponibles et étendent les mécanismes de confidential computing aux infrastructures contrôlées par les clients.
Et l’intelligence artificielle devient elle aussi locale
C’est probablement l’évolution à surveiller de très près. L’intelligence artificielle générative pose mécaniquement des questions nouvelles en matière de souveraineté. Les modèles ne manipulent plus seulement des données abstraites : ils peuvent interroger les référentiels documentaires, exploiter des informations professionnelles et participer progressivement à l’exécution de processus métier.
Microsoft étend donc son architecture souveraine à l’IA avec Foundry Local. Microsoft annonce sa disponibilité générale à Ignite pour les opérations connectées et déconnectées sur Azure Local, avec un catalogue étendu comprenant des modèles Microsoft, partenaires, open-weight et open source.
L’inférence locale et la recherche agentique doivent également permettre aux utilisateurs d’interroger en langage naturel les données d’entreprise locales et d’obtenir des réponses fondées sur celles-ci.
Microsoft annonce par ailleurs une intégration avec Microsoft 365 Local, actuellement disponible en Preview pour certains clients approuvés, afin d’étendre ces fonctionnalités à des serveurs Microsoft SharePoint et Exchange exploités localement.
Voilà un élément particulièrement intéressant à suivre pour les organisations qui souhaitent bénéficier progressivement des possibilités offertes par l’IA tout en maintenant certaines données et certains traitements dans leurs propres environnements.
Une souveraineté qui passe aussi par la capacité à fonctionner sans le cloud
Il existe enfin une différence fondamentale entre la protection d’une infrastructure et sa capacité à survivre à une interruption de ses dépendances. Microsoft reconnaît explicitement cet enjeu.
Le passage d’un fonctionnement connecté vers un fonctionnement déconnecté pour certaines charges de travail Sovereign Private Cloud entre en Public Preview. Microsoft publie également de nouvelles recommandations et des modèles d’architecture consacrés à la continuité d’activité dans un contexte souverain.
Pour les infrastructures critiques, cette réflexion est fondamentale. Un système véritablement résilient ne devrait pas uniquement être conçu pour résister à la panne d’un serveur ou d’un datacenter. Selon sa criticité, son architecture peut également devoir prendre en considération la perte de connectivité ou l’évolution des conditions opérationnelles.
Bleu Cloud s’inscrit dans cette stratégie globale
Pour les organisations françaises et européennes, la présence explicite de Bleu Cloud dans l’article mérite également d’être soulignée. Microsoft présente Bleu Cloud en France et Delos Cloud en Allemagne comme des National Partner Clouds du Sovereign Partner Ecosystem, destinés aux clients nécessitant un modèle différent de propriété et d’exploitation.
Cette approche permet de mieux comprendre la stratégie globale de Microsoft. Microsoft ne cherche pas à faire reposer toutes les exigences de souveraineté sur un environnement technologique unique. L’objectif affiché est plutôt de permettre aux clients d’associer cloud public, cloud privé et solutions partenaires en fonction des exigences propres à leurs différentes charges de travail.
Pour une DSI, cette approche conduit à une question beaucoup plus intéressante que le simple choix entre « cloud » et « on-premises » :
Vers une souveraineté numérique par workload
C’est finalement le message essentiel de cette annonce. Toutes les applications ne méritent pas nécessairement la même architecture.
Une application publique, une messagerie électronique, un référentiel documentaire confidentiel, un système de sécurité nationale, une base de données métier et un modèle d’intelligence artificielle n’ont ni la même criticité ni les mêmes exigences réglementaires ou opérationnelles.
La stratégie présentée par Microsoft consiste donc à choisir le niveau approprié de contrôle pour chaque workload, tout en conservant une approche cohérente de la gouvernance et des opérations.
Pour les DSI, cela pourrait conduire à faire évoluer les réflexions d’architecture autour de plusieurs axes :
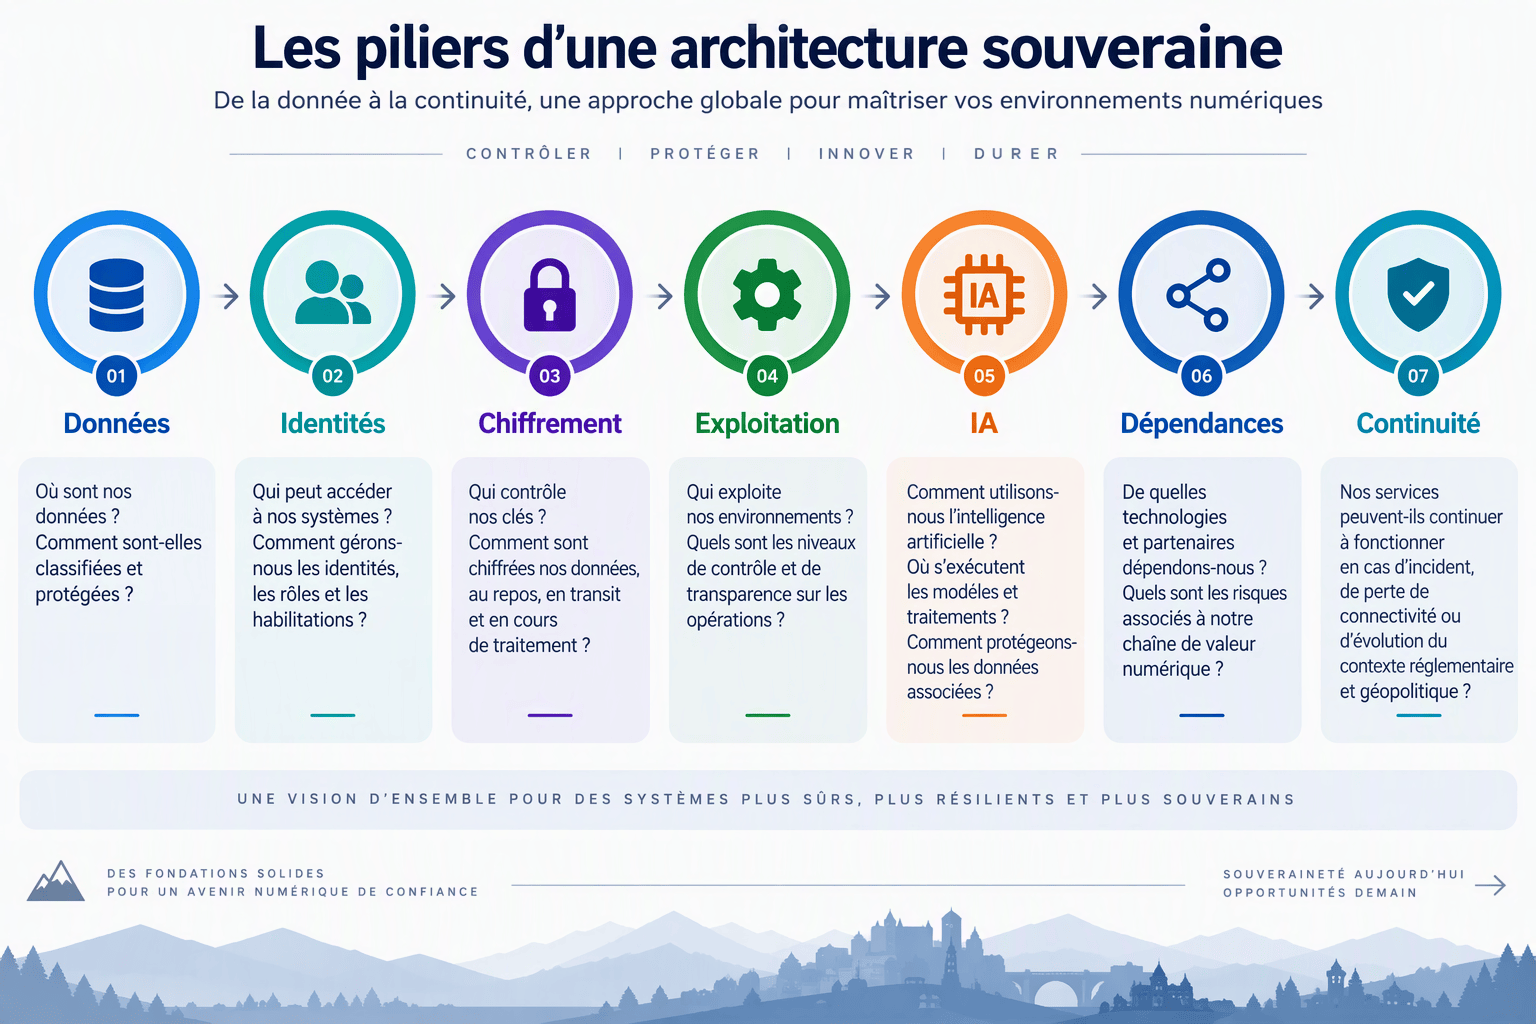
La question n’est alors plus simplement : « Nos données sont-elles hébergées en Europe ? »
Elle devient : « Avons-nous réellement la maîtrise de l’ensemble des dépendances nécessaires au fonctionnement et à la protection de nos services critiques ? » . C’est une différence notable 😉
Conclusion
La nouvelle étape de Microsoft Sovereign Cloud illustre finalement la maturité croissante du débat autour de la souveraineté numérique. La résidence des données demeure fondamentale, mais elle ne suffit plus.
La maîtrise des accès opérateurs, des clés cryptographiques, des dépendances technologiques et de l’environnement d’exécution devient tout aussi importante. À cela s’ajoutent désormais la capacité à fonctionner en mode déconnecté et la nécessité de contrôler les données et les traitements associés aux systèmes d’intelligence artificielle.
Avec Sovereign Public Cloud, Sovereign Private Cloud, Azure Local et son écosystème de partenaires souverains, Microsoft tente ainsi de construire non pas une réponse unique, mais plusieurs degrés possibles de contrôle. Et c’est probablement là que se situe le principal enseignement pour les DSI :
La souveraineté numérique de demain ne sera probablement pas celle d’une infrastructure entière, mais celle de chaque charge de travail, en fonction de sa criticité, de ses données, de ses dépendances et de ses contraintes opérationnelles.