La collaboration numérique est devenue un vecteur d’attaque privilégié pour les cybercriminels. Si la messagerie électronique reste effectivement la cible principale du phishing, les plateformes collaboratives telles que Microsoft Teams sont désormais utilisées pour diffuser des liens malveillants, usurper des identités ou réaliser des tentatives d’escroquerie.
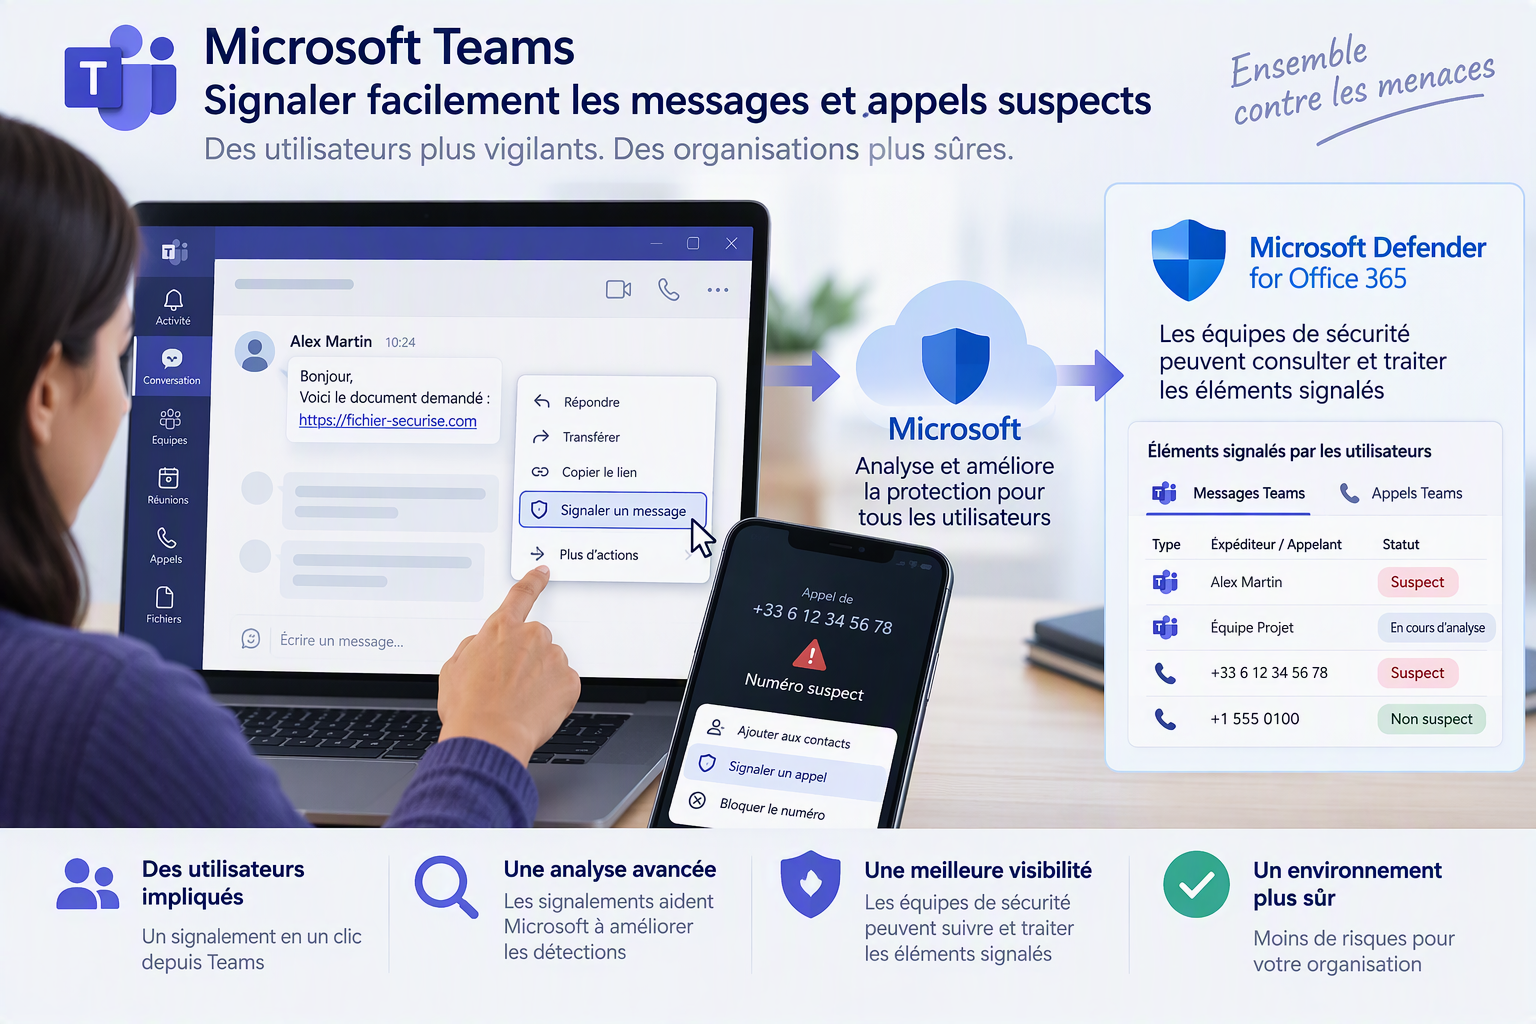
Afin d’aider les organisations à renforcer leur posture de sécurité, Microsoft Defender for Office 365 et Microsoft Defender XDR permettent aux utilisateurs de signaler directement les messages et appels suspects dans Microsoft Teams. Ces signalements peuvent ensuite être analysés par les équipes de sécurité et par Microsoft afin d’améliorer les mécanismes de détection.
Une fonctionnalité intégrée à Microsoft Defender
La remontée des contenus suspects depuis Teams est disponible pour les organisations qui disposent de Microsoft Defender for Office 365 Plan 1, Microsoft Defender for Office 365 Plan 2 ou Microsoft Defender XDR
La fonctionnalité est uniquement prise en charge sur :
- Le client Microsoft Teams pour ordinateur
- L’application Web Teams
- Teams pour iOS/iPadOS (version 7.15 ou supérieure, pour les messages)
- Teams pour Android (version 1416/1.0.0.2025153104 ou supérieure, pour les messages)
Les utilisateurs peuvent alors signaler des messages provenant de conversations individuelles, des messages publiés dans des canaux, des messages issus de réunions Teams ou des appels identifiés comme frauduleux ou non frauduleux depuis leur historique d’appels
À noter que cette fonctionnalité n’est pas prise en charge dans les environnements Microsoft 365 Government (GCC, GCC High et DoD).
Deux niveaux de configuration
L’activation du signalement des contenus Teams repose sur deux mécanismes distincts.
1. Configuration dans le centre d’administration Teams
Ce paramètre est activé par défaut et détermine si les utilisateurs sont autorisés à signaler des messages ou des appels dans Teams. Lorsque cette option est désactivée, aucun signalement n’est possible côté utilisateur, quel que soit le paramétrage effectué dans Microsoft Defender.
Les administrateurs doivent notamment vérifier les paramètres suivants dans leur console d’administration:
- Signalement des messages : Dans les stratégies de messagerie Teams : Report a security concern doit être activé.
- Signalement des faux positifs : Dans les paramètres de sécurité de la messagerie Teams : Report incorrect security detections doit être activé.
- Signalement des appels : Dans les paramètres d’appel Teams : Report a call doit être activé.
La configuration peut être appliquée à l’échelle de l’organisation ou via des politiques spécifiques affectées à certains utilisateurs ou groupes.
2. Configuration dans Microsoft Defender
Le second paramètre se trouve dans le portail Microsoft Defender :
Settings > Email & collaboration > Teams user reported settings.
L’option : Monitor reported items in Microsoft Teams détermine si les signalements remontent effectivement dans Defender pour être visualisés et traités par les équipes de sécurité.
Cette option est activée par défaut pour les nouveaux tenants. Elle reste à activer manuellement pour les tenants existants. Microsoft recommande généralement de laisser cette option activée lorsque le signalement Teams est lui-même autorisé dans le centre d’administration Teams.
Quelles données sont transmises à Microsoft ?
Lorsqu’un utilisateur signale un message ou un appel Teams à Microsoft, plusieurs catégories d’informations sont susceptibles d’être transmises afin de permettre l’analyse du signalement :
- Contenu du message
- En-têtes
- Pièces jointes
- Métadonnées de routage
- Métadonnées liées à l’appel
- Autres informations associées à l’élément signalé
Microsoft précise également que des données contextuelles peuvent être jointes à l’analyse. Jusqu’à quinze messages précédant et quinze messages suivant le contenu signalé peuvent ainsi être inclus afin de fournir davantage de contexte.
Confidentialité et traitement des données
Microsoft indique que les informations soumises sont utilisées pour améliorer les algorithmes de détection et de protection contre les menaces.
Les données sont stockées dans des centres de données sécurisés situés aux États-Unis. Elles sont conservées uniquement pendant la durée nécessaire au traitement. Ces dernières ne sont pas partagées avec des tiers dans le cadre du processus d’analyse.
Microsoft précise également que :
- Des employés Microsoft peuvent consulter certains messages, appels ou fichiers signalés.
- Des mécanismes d’intelligence artificielle peuvent être utilisés pour analyser le contenu et générer des réponses adaptées.
- Les données client ne sont pas utilisées pour entraîner des modèles fondamentaux d’IA générative, sauf instruction documentée du client.
Gestion via PowerShell
Les paramètres de signalement Teams peuvent également être administrés via Exchange Online PowerShell au moyen de la stratégie :
Get-ReportSubmissionPolicy -Identity DefaultReportSubmissionPolicy
Cette commande permet notamment de consulter :
- ReportChatMessageEnabled : Les signalements sont transmis exclusivement à Microsoft pour analyse.
- ReportChatMessageToCustomizedAddressEnabled : Envoi uniquement vers une boîte aux lettres dédiée
- ReportChatMessageAddresses : Envoi simultané à Microsoft et à une boîte interne
Pourquoi activer cette fonctionnalité ?
Le signalement direct des contenus suspects dans Teams permet :
- D’impliquer les utilisateurs dans la détection des menaces.
- D’identifier plus rapidement les campagnes malveillantes ciblant les espaces collaboratifs.
- D’offrir aux équipes de sécurité une visibilité supplémentaire sur les incidents potentiels.
- D’améliorer les mécanismes de détection de Microsoft Defender grâce aux retours terrain.
Dans un contexte où les attaquants exploitent de plus en plus les outils collaboratifs pour contourner les protections déployées sur la messagerie électronique, cette fonctionnalité constitue par conséquent un complément important aux dispositifs classiques de lutte contre le phishing et les arnaques numériques.

