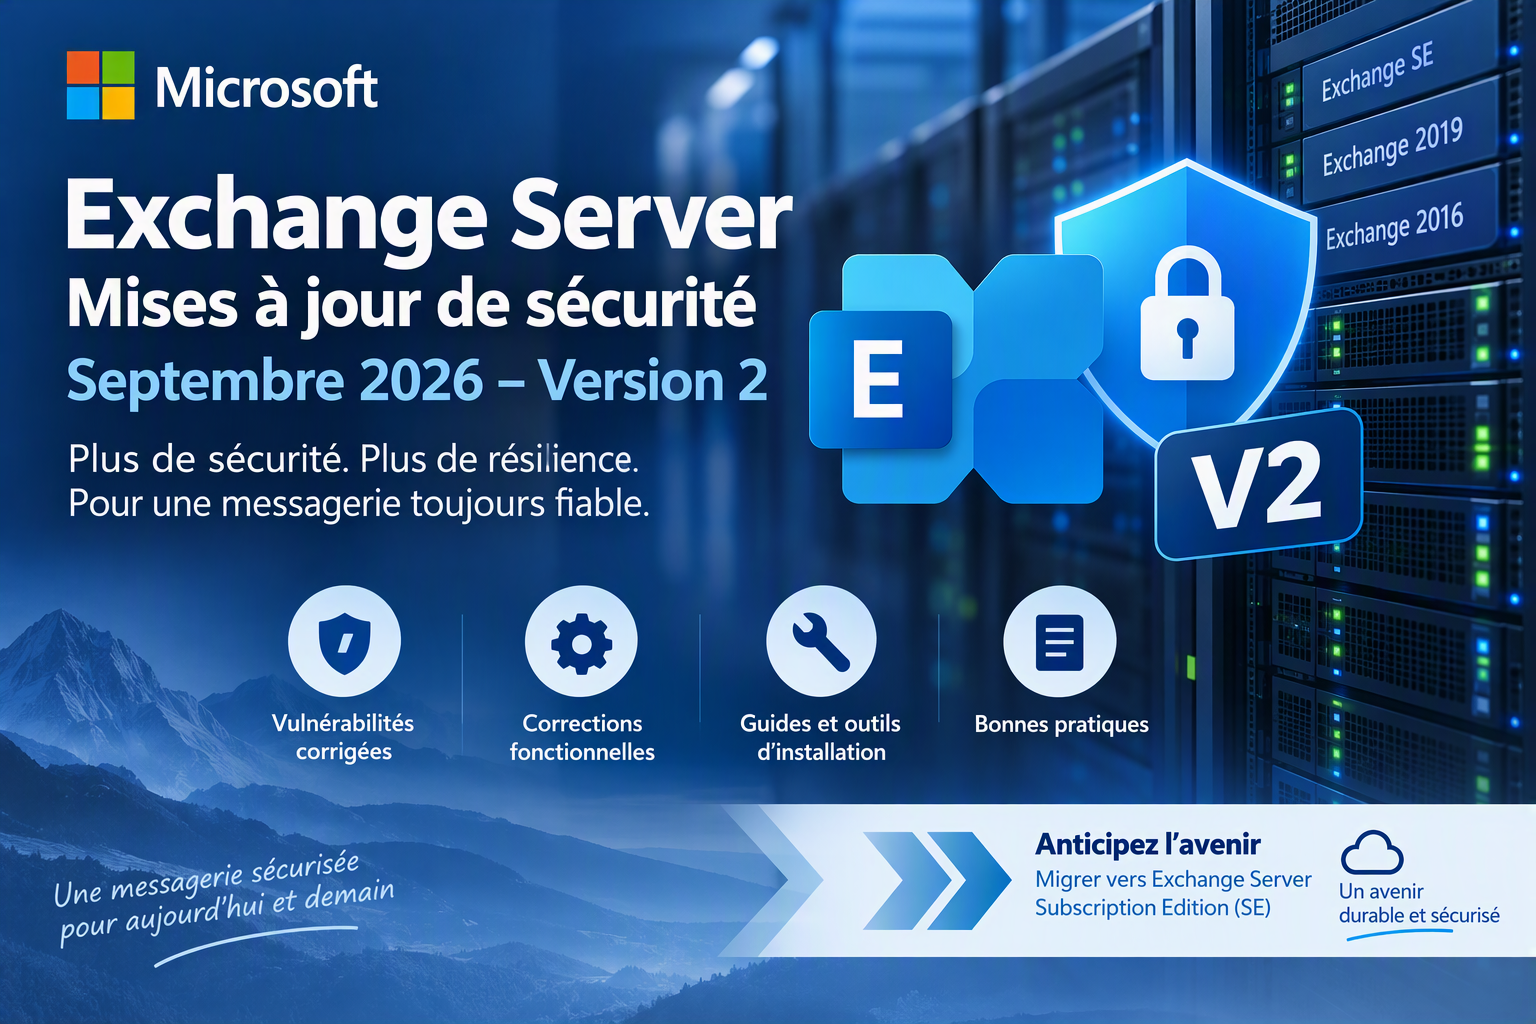
Microsoft a annoncé la disponibilité de la version 2 des mises à jour de sécurité (Security Updates – SU) de septembre 2026 pour Exchange Server. Cette nouvelle édition apporte une protection supplémentaire contre une vulnérabilité identifiée après la publication initiale du correctif de septembre.
Quels produits sont concernés ?
Cette mise à jour s’adresse aux environnements suivants :
- Exchange Server Subscription Edition (SE), Exchange Server 2019 et Exchange Server 2016
Les correctifs sont par conséquent disponibles pour :
- Exchange Server SE RTM
- Exchange Server 2019 CU14 et CU15
- Exchange Server 2016 CU23
Microsoft précise que les mises à jour Exchange 2016 et Exchange 2019 sont uniquement disponibles pour les organisations adhérant au programme Extended Security Update (ESU) Period 2.
Pourquoi une version 2 ?
La différence principale entre la publication initiale de septembre 2026 et cette version V2 est l’ajout d’un correctif pour la vulnérabilité : CVE-2026-96940. Selon Microsoft, les vulnérabilités corrigées ont été signalées de manière responsable par des partenaires de sécurité ou identifiées lors des processus internes de recherche et d’analyse de l’éditeur.
Microsoft indique également avoir identifié la vulnérabilité CVE-2026-96940 en interne et ne pas avoir connaissance d’une exploitation active au moment de la publication.
Les clients Exchange Online sont-ils concernés ?
Les clients utilisant exclusivement Exchange Online bénéficient déjà des protections nécessaires et n’ont aucune action spécifique à réaliser concernant les vulnérabilités corrigées.
En revanche, les organisations exploitants, des serveurs Exchange hybrides, des serveurs Exchange utilisés uniquement pour l’administration et des postes hébergeant les outils de gestion Exchange doivent appliquer ces mises à jour afin de garantir leur niveau de sécurité.
Fin du support d’Exchange 2016 et 2019 : attention aux mises à jour
Microsoft rappelle qu’Exchange Server 2016 et Exchange Server 2019 sont désormais hors support standard. Seules les organisations ayant souscrit au programme Period 2 Extended Security Update (ESU) peuvent accéder aux mises à jour publiées entre mai et octobre 2026.
Pour les autres organisations, Microsoft recommande explicitement de migrer vers Exchange Server Subscription Edition (SE) afin de continuer à recevoir les mises à jour de sécurité futures.
Correctifs fonctionnels inclus
En complément des corrections de sécurité, cette version résout deux problèmes connus :
- Messages « wrapper » dans les boîtes aux lettres partagées en environnement hybride : Microsoft indique avoir corrigé un problème où des messages wrapper apparaissaient dans la boîte de réception des boîtes aux lettres partagées en environnement hybride.
- Disponibilité (Free/Busy) pour les boîtes aux lettres déléguées :La mise à jour corrige également un problème affectant la consultation des informations de disponibilité (Free/Busy) pour les boîtes aux lettres déléguées dans certains déploiements hybrides utilisant uniquement Microsoft Graph.
Un problème connu
Microsoft mentionne un problème toujours présent dans cette version : Calendriers publiés au format ICS. Les applications consommant des calendriers publiés au format ICS peuvent rencontrer une erreur HTTP 500. L’éditeur précise qu’une correction sera apportée dans une prochaine mise à jour.
Voici quelques recommandations d’installation
1. Inventorier vos serveurs Exchange : L’utilisation du script Exchange Server Health Checker permet d’identifier les serveurs qui ne disposent pas encore du niveau de mise à jour recommandé ou qui nécessitent des actions complémentaires.
2. Vérifier le chemin de mise à niveau: L’outil : Exchange Update Wizard permet de déterminer la procédure adaptée en fonction de la version actuellement installée.
3. Redémarrer les serveurs : Après installation, Microsoft recommande de redémarrer le serveur puis de vérifier que l’ensemble des services Exchange ont correctement démarré. (comme d’habitude ;-))
4. Contrôler les services: Si certains services sont désactivés après l’installation, Microsoft indique qu’une interruption du processus d’installation a pu se produire et renvoie vers sa documentation de dépannage.
5. Utiliser SetupAssist en cas de problème: En cas d’échec ou d’anomalie liée à l’installation, Microsoft recommande l’utilisation du script : SetupAssist ainsi que les procédures officielles de réparation des mises à jour Exchange.
Questions fréquentes
Les mises à jour sont-elles cumulatives ?
Oui. Microsoft rappelle qu’il n’est pas nécessaire d’installer les anciennes mises à jour de sécurité dans l’ordre. Si le serveur exécute déjà une version cumulative (CU) prise en charge, il suffit d’installer la dernière Security Update disponible.
Faut-il mettre à jour tous les serveurs Exchange ?
La recommandation officielle est claire :
- Mettre à jour tous les serveurs Exchange ;
- Mettre à jour tous les serveurs et postes exécutant les outils Exchange Management Tools.
Cette homogénéité garantit la compatibilité entre les outils d’administration et les serveurs Exchange.
Les environnements hybrides doivent-ils être mis à jour ?
Oui. Même lorsqu’Exchange Online héberge les boîtes aux lettres, les serveurs Exchange hybrides ou dédiés à l’administration doivent recevoir cette mise à jour. Microsoft ajoute que si le certificat d’authentification est modifié après l’installation de la mise à jour, il convient de relancer l’Hybrid Configuration Wizard.
Conclusion
Cette version V2 des mises à jour de sécurité Exchange de septembre 2026 marque une nouvelle étape dans la protection des environnements Exchange on-premises en intégrant le correctif de la vulnérabilité CVE-2026-96940.
Pour les organisations exploitant encore Exchange Server 2016 ou 2019, cette publication rappelle également l’importance d’anticiper l’avenir de leur plateforme de messagerie. Les mises à jour de sécurité ne sont désormais accessibles qu’aux clients inscrits au programme ESU, tandis que Microsoft encourage fortement la migration vers Exchange Server Subscription Edition (SE).
Dans tous les cas, Microsoft recommande un déploiement rapide de ces correctifs sur l’ensemble des serveurs Exchange et des postes utilisant les outils d’administration afin de maintenir un niveau de sécurité optimal.
Voici le lien ou trouver le correctif : https://www.microsoft.com/en-us/download/details.aspx?id=108855
Laurent TERUIN

