Pendant des années, le SMS a représenté l’une des façons les plus simples de déployer l’authentification multifacteur dans Microsoft 365. Un utilisateur saisit son mot de passe, reçoit un code sur son téléphone, saisit ce code et accède à son compte. Simple, universel et facile à déployer. Mais cette époque touche progressivement à sa fin.
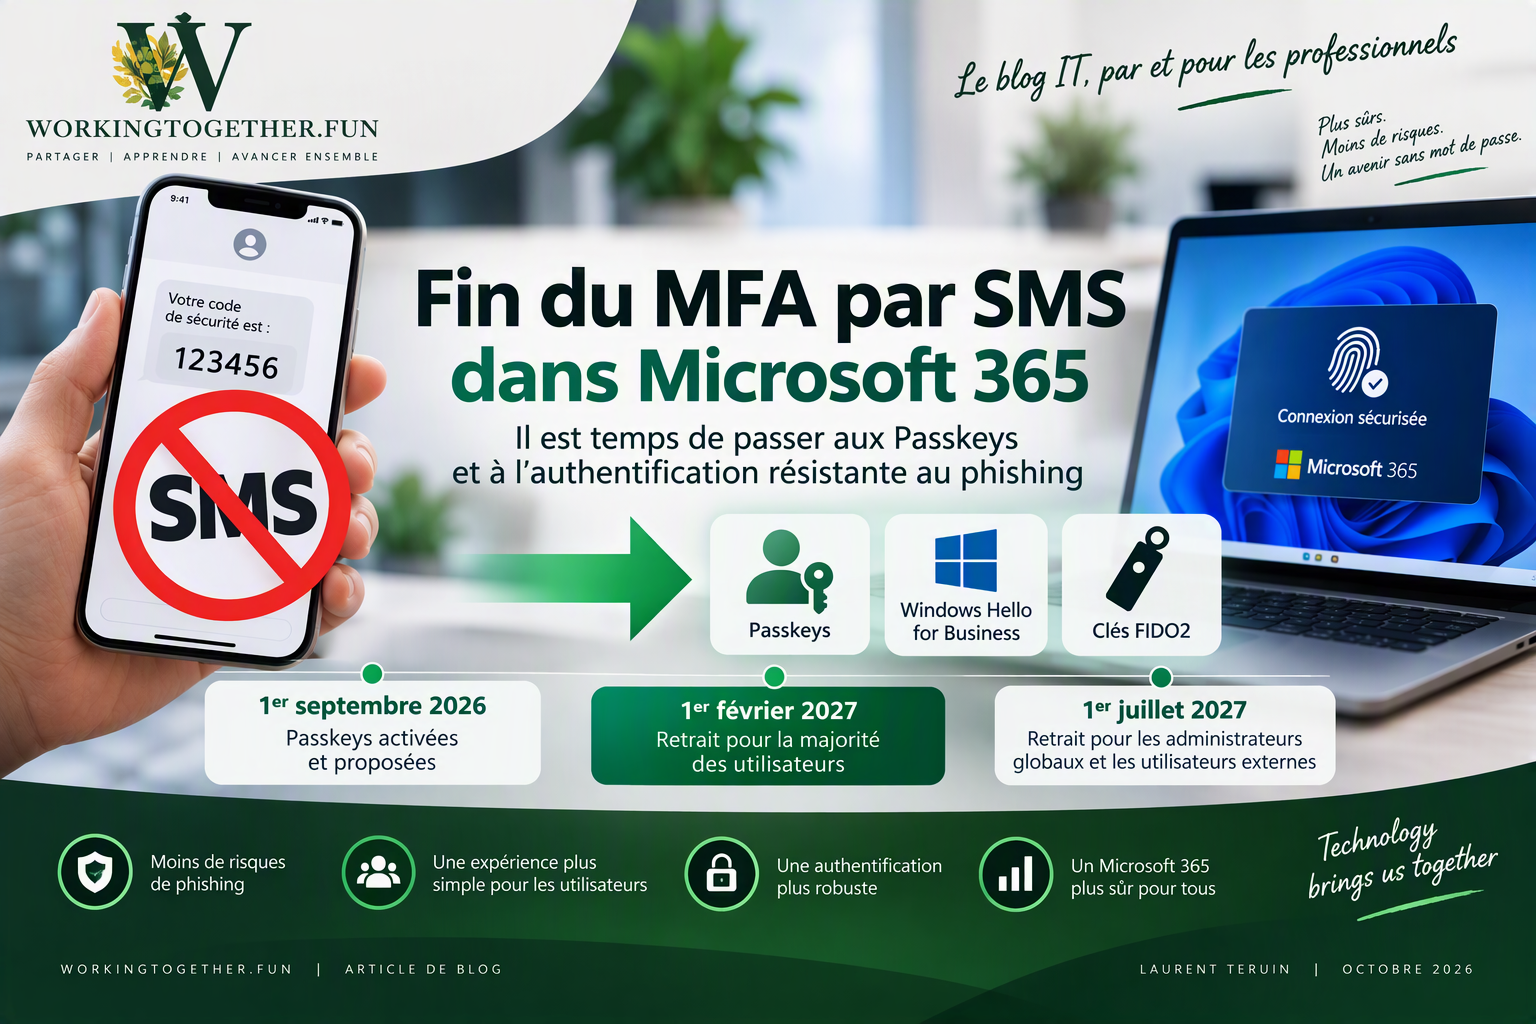
Ce n’est évidement pas la fin du MFA dans Microsoft 365. Microsoft retire simplement la fourniture native du SMS et de l’appel vocal dans Microsoft Entra ID, afin d’orienter les organisations vers les Passkeys et les méthodes résistantes au phishing.
La raison principale de cet abandon est la sécurité. Microsoft considère désormais le SMS et l’appel vocal comme des méthodes significativement plus faibles face au phishing et à la compromission de comptes que les Passkeys. L’objectif est donc de faire évoluer les utilisateurs vers des mécanismes d’authentification résistants au phishing.
Un compte peut être protégé par un second facteur et rester vulnérable à certaines attaques modernes, notamment les attaques Adversary-in-the-Middle (AiTM). Et puis entre nous les passkeys entre nous c’est tout de meme beaucoup plus pratique 😉
Le SMS repose sur le réseau téléphonique. Il peut notamment être exposé au SIM swapping, scénario dans lequel un attaquant cherche à détourner le numéro de téléphone de la victime pour recevoir ses communications. Le SMS ne doit donc plus constituer la cible d’architecture à long terme pour sécuriser les identités Microsoft 365.
Le calendrier annoncé
| Date | Jalon Microsoft | Conséquence |
| 1er septembre 2026 | Début de l’expérience Passkey par défaut | Les utilisateurs activés pour SMS ou Voice peuvent être incités à enregistrer une Passkey. |
| 1er février 2027 | Retrait du service Microsoft SMS/Voice | Retrait pour la majorité des utilisateurs, hors administrateurs généraux et utilisateurs externes concernés par l’échéance suivante. |
| 1er juillet 2027 | Dernière échéance | Retrait pour les administrateurs généraux et les utilisateurs externes concernés. |
SMS désactivé ne signifie pas MFA désactivé
Microsoft ne supprime pas l’authentification multifacteur. L’éditeur fait évoluer Entra ID vers des mécanismes plus robustes. Il ne s’agit donc pas simplement de remplacer le SMS par une autre façon de recevoir un code, mais de revoir la stratégie d’authentification dans son ensemble.
| Mot de passe | MFA SMS / Voice | Passwordless | Passkeys / FIDO2 | Résistance au phishing |
Passkeys : le véritable changement
Avec une Passkey ou FIDO2, l’authentification repose sur la cryptographie asymétrique et est liée au service légitime. L’utilisateur ne transmet plus un secret à recopier. Cette approche réduit l’efficacité des faux portails et des scénarios de phishing en temps réel.
- Windows Hello for Business — Adapté aux postes Windows administrés. L’utilisateur s’authentifie avec son appareil, une biométrie ou un code PIN local.
- Passkeys / FIDO2 — Orientation stratégique de Microsoft pour une authentification moderne, sans secret partagé réutilisable.
- Clés de sécurité FIDO2 — Particulièrement pertinentes pour les comptes sensibles, les administrateurs et les scénarios multi-postes.
Et Microsoft Authenticator ?
Microsoft Authenticator n’est pas supprimé avec le SMS. L’annonce vise spécifiquement la fourniture Microsoft des méthodes SMS et Voice. Il faut néanmoins distinguer un MFA traditionnel réalisé dans une application d’une méthode réellement résistante au phishing.
La question devient donc : quelle méthode d’authentification souhaitez mettre en place pour vos accés ?
Ce que les administrateurs doivent faire maintenant
- Identifier les utilisateurs dont la seule méthode MFA est le SMS ou l’appel vocal.
- Définir les méthodes cibles par population : Passkeys, Windows Hello for Business, clés FIDO2 ou autres méthodes autorisées.
- Protéger en priorité les comptes privilégiés et les comptes d’urgence avec une méthode résistante au phishing.
- Revoir les stratégies Conditional Access et les Authentication Strengths plutôt que de se limiter à « Require multifactor authentication ».
- Prévoir les scénarios d’enrôlement, de secours, de récupération et d’accompagnement des utilisateurs.
- Lancer un pilote avant la généralisation et suivre la baisse réelle de l’usage SMS/Voice.
Et si malgré tout cela , vous envisagez de conserver le SMS ?
Microsoft prévoit la possibilité de recourir à un fournisseur de téléphonie tiers via Microsoft Security Store pour les organisations ayant un besoin métier, réglementaire ou technique. Microsoft cite notamment Soprano et Telesign parmi les fournisseurs initiaux annoncés. Cette possibilité ne transforme toutefois pas le SMS en méthode résistante au phishing.
Le maintien du SMS doit donc rester une exception documentée et compensée par d’autres contrôles.
Sources officielles
Microsoft Learn — FAQ for Microsoft-provided SMS and voice retirement

