
Microsoft poursuit l’évolution de sa stratégie Zero Trust avec Microsoft Entra Global Secure Access, sa solution Security Service Edge destinée à sécuriser les différents chemins d’accès des utilisateurs et des agents.
Microsoft présente désormais Global Secure Access comme une offre unifiée englobant Microsoft Entra Private Access et Microsoft Entra Internet Access. L’objectif est de fournir des contrôles réseau Zero Trust fondés sur l’identité pour protéger l’accès aux applications privées, à Internet, aux services SaaS et aux services d’intelligence artificielle. Microsoft Entra Global Secure Access Cette évolution mérite l’attention des architectes et des RSSI, car Microsoft cherche clairement à rapprocher deux univers historiquement traités séparément :
la gestion des identités et des accès avec Microsoft Entra
et
la sécurité des accès réseau.
Qu’est-ce que Microsoft Entra Global Secure Access ?
Microsoft Entra Global Secure Access constitue la solution Security Service Edge (SSE) de Microsoft. La documentation Microsoft la présente comme composée de Microsoft Entra Internet Access et Microsoft Entra Private Access.
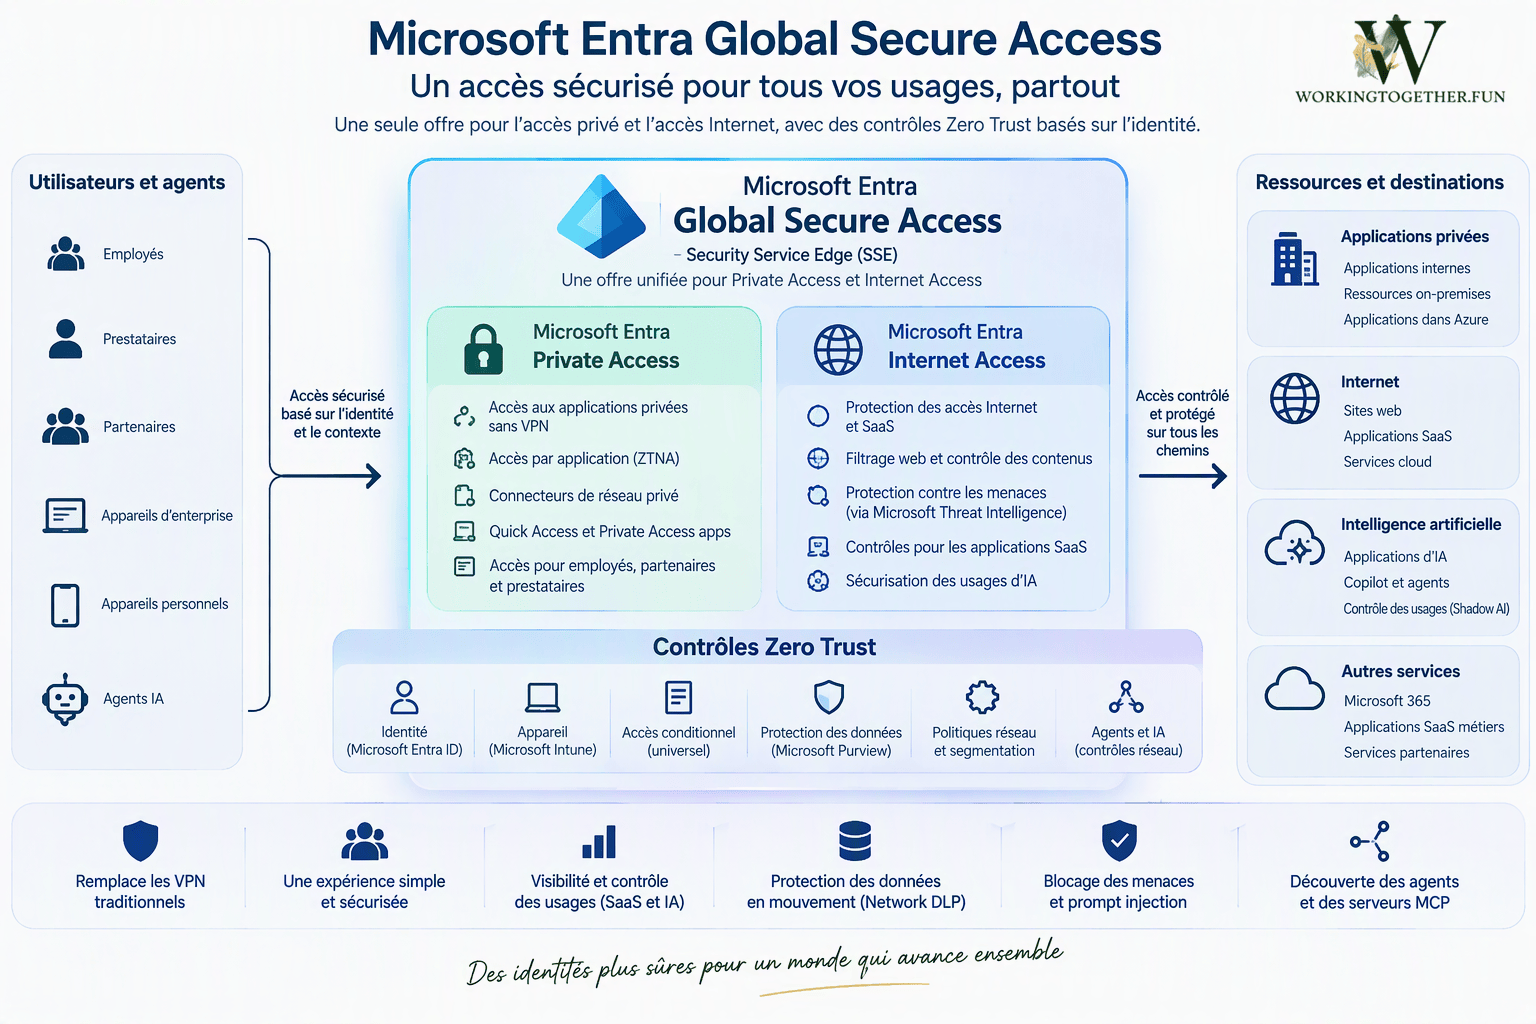
L’idée générale consiste à appliquer des contrôles Zero Trust aux différents chemins empruntés pour accéder aux ressources.
Microsoft positionne notamment Global Secure Access pour sécuriser l’accès :
- aux applications et ressources privées ;
- aux ressources Internet ;
- aux applications SaaS ;
- aux services et applications utilisant l’IA ;
- ainsi qu’aux agents.
Le changement de philosophie est important.Dans une architecture traditionnelle, la sécurité réseau et la gestion des identités constituent souvent deux couches différentes.
Avec Global Secure Access, Microsoft cherche au contraire à appliquer des contrôles réseau Zero Trust sensibles à l’identité sur les différents chemins d’accès.
Deux briques désormais réunies autour de Global Secure Access
La plateforme repose notamment sur deux composantes importantes.
Microsoft Entra Private Access
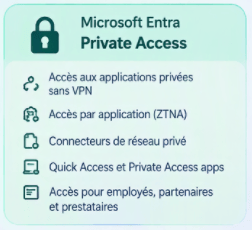
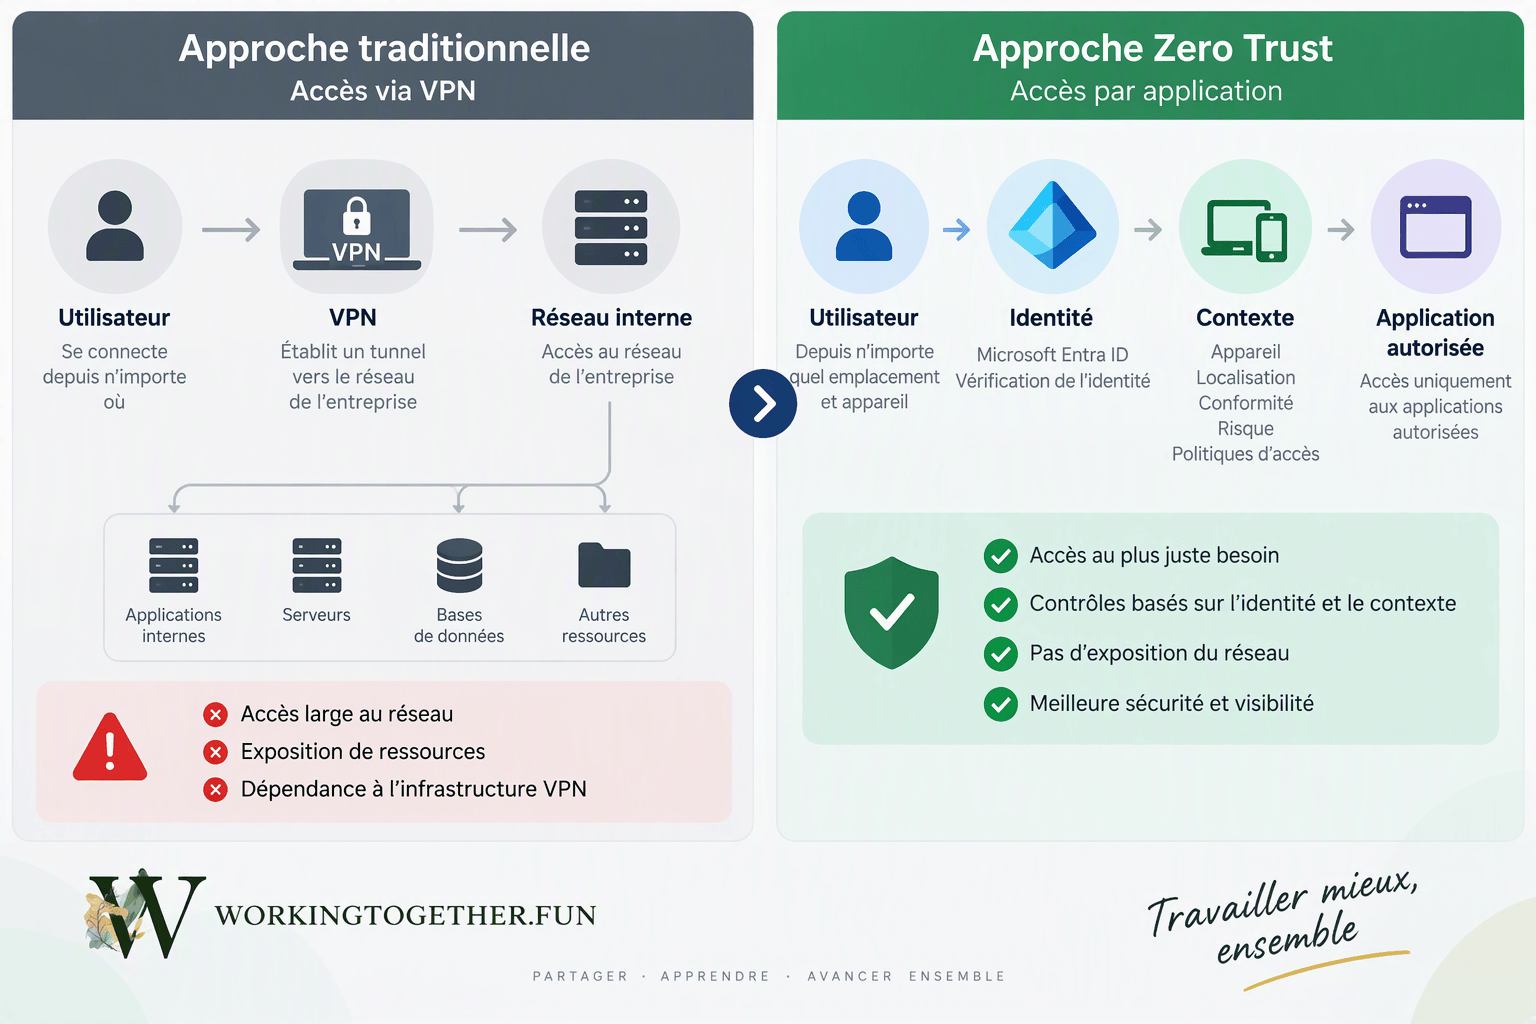
Microsoft Entra Private Access est consacré à l’accès aux ressources privées de l’entreprise. Microsoft le positionne notamment comme une solution permettant de moderniser certains scénarios reposant historiquement sur des VPN, avec un accès basé sur les applications plutôt que sur l’exposition globale d’un segment réseau.
Microsoft indique que cette approche permet de connecter des employés, des prestataires, des partenaires et certains appareils personnels aux applications et ressources privées sans exposer des segments réseau, ouvrir des ports entrants sur les pare-feu ou gérer une infrastructure VPN traditionnelle.
C’est une différence fondamentale.
Dans le modèle traditionnel, un VPN établit fréquemment une connexion avec un réseau d’entreprise.
L’approche Zero Trust va donc modifier l’approche
Microsoft Entra Internet Access
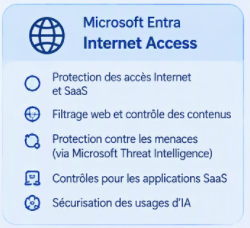
La seconde composante est Microsoft Entra Internet Access.
Elle participe à la protection des accès Internet et SaaS en appliquant des contrôles réseau cohérents destinés notamment à réduire les menaces et à protéger les données. Microsoft Entra Global Secure Access
La documentation Microsoft confirme que Microsoft Entra Internet Access et Microsoft Entra Private Access sont réunis sous Global Secure Access dans le centre d’administration Microsoft Entra. Documentation sur Global Secure Access
L’accès conditionnel devient encore plus stratégique
L’un des points les plus intéressants de Global Secure Access est naturellement son rapprochement avec Microsoft Entra Conditional Access.
La documentation Microsoft consacre notamment des mécanismes de contrôle à :
- l’accès conditionnel pour le trafic Microsoft ;
- l’accès conditionnel pour les applications Private Access ;
- la vérification de conformité du réseau. Documentation sur Global Secure Access
L’accès conditionnel n’est donc plus seulement un mécanisme servant à protéger la connexion à Microsoft 365 ou à une application SaaS.Il prend progressivement une place dans la sécurisation des chemins d’accès réseau.C’est particulièrement intéressant dans une architecture Zero Trust.
Vers la fin du VPN traditionnel ?
La question vient naturellement lorsque l’on découvre Microsoft Entra Private Access :Global Secure Access peut-il remplacer un VPN d’entreprise ?
Microsoft positionne explicitement Global Secure Access comme un moyen de moderniser les accès au-delà des VPN, et évoque le remplacement des VPN historiques par un accès moderne par application. Microsoft Entra Global Secure Access
Cela ne signifie pas pour autant, à mon sens, qu’une entreprise doit supprimer immédiatement tous ses VPN. Une infrastructure existante peut couvrir des scénarios particuliers qui devront être étudiés individuellement avant toute migration. En revanche, la question mérite clairement d’être posée lors du renouvellement d’une infrastructure d’accès distant :
Faut-il encore donner accès à un réseau alors que le besoin réel de l’utilisateur consiste souvent à accéder à une application précise ?
C’est probablement l’un des changements architecturaux les plus importants apportés par les approches ZTNA.
Du VPN au Zero Trust Network Access
Un VPN traditionnel repose historiquement sur la création d’un tunnel permettant à un utilisateur distant d’accéder au système d’information. L’approche Zero Trust Network Access (ZTNA) cherche plutôt à réduire l’accès au strict nécessaire.
On peut schématiser l’évolution de cette manière :
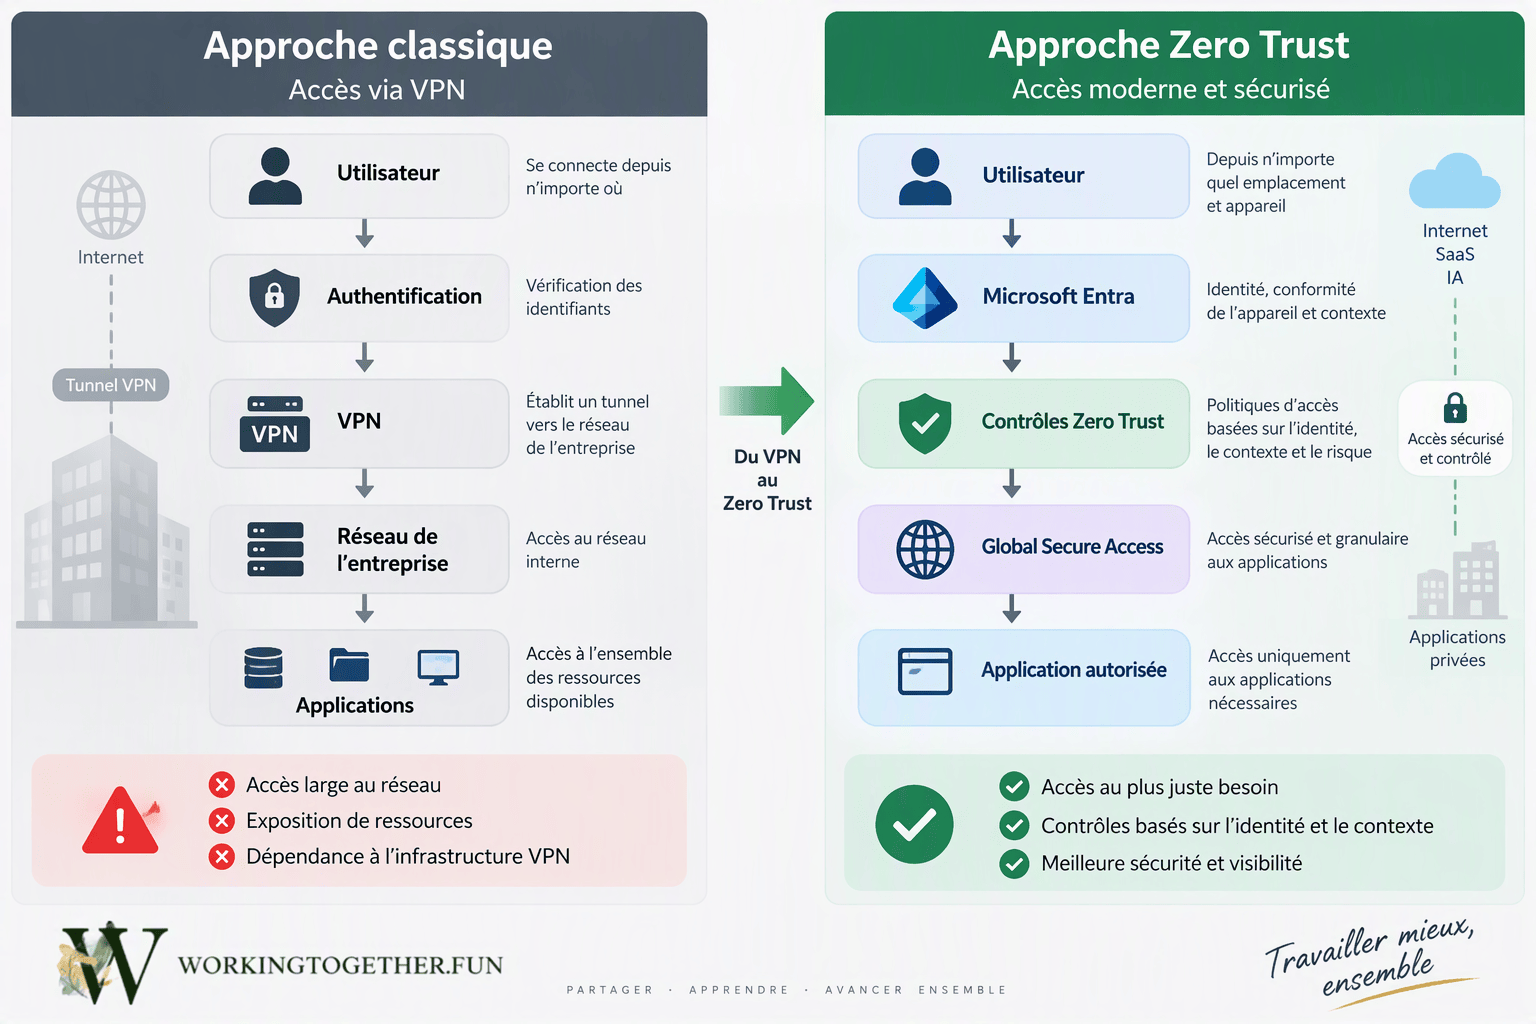
Cette représentation est volontairement simplifiée, mais elle met en évidence le changement de logique : on cherche à protéger l’accès à la ressource plutôt qu’à considérer l’accès au réseau comme une finalité.
Un Global Secure Access Client pour les postes
Microsoft fournit également un Global Secure Access Client. La documentation Microsoft explique comment déployer ce client Windows et décrit également les mécanismes de transfert de trafic et de connectivité aux réseaux distants. Documentation sur Global Secure Access. La plateforme ne repose toutefois pas uniquement sur le client.
Microsoft documente également la notion de remote network connectivity, permettant de gérer d’autres scénarios de raccordement au service Global Secure Access. Cette diversité est intéressante pour les grandes organisations, car la sécurité d’accès ne concerne évidemment pas uniquement les ordinateurs portables des utilisateurs nomades.
Les connecteurs Private Network
Pour accéder aux ressources privées, Microsoft documente également l’utilisation des Microsoft Entra private network connectors. Ces composants interviennent dans les scénarios permettant de publier et de rendre accessibles des ressources privées via Microsoft Entra Private Access.
La documentation distingue notamment :
Quick Access
et
Private Access apps.
Cette distinction est importante lors de la conception de l’architecture, car le déploiement de Global Secure Access nécessite une réflexion sur les ressources effectivement accessibles et sur la granularité souhaitée.
Sécuriser également l’accès à l’intelligence artificielle
La stratégie de Microsoft devient particulièrement intéressante lorsqu’on observe les fonctionnalités liées à l’IA.
Microsoft positionne désormais Global Secure Access pour apporter visibilité et contrôle sur l’adoption de l’IA, avec l’objectif de protéger les informations sensibles et de réduire les risques liés aux usages non maîtrisés de l’IA. Microsoft présente notamment plusieurs capacités :
- surveillance de l’utilisation des applications IA et SaaS ;
- utilisation d’informations de risque afin d’aider à la prise de décision ;
- extension d’Azure AI Prompt Shields au trafic réseau afin de bloquer certaines tentatives de prompt injection ;
- protection des données sensibles en mouvement avec Network DLP et Microsoft Purview ;
- connectivité sécurisée et application de politiques pour les agents Copilot Studio via une passerelle IA ;
- découverte des usages de Shadow AI et des serveurs MCP sur le réseau.
Ce dernier point est particulièrement intéressant dans le contexte actuel.
Global Secure Access face aux agents IA et à MCP
Avec l’arrivée massive des agents IA et du Model Context Protocol (MCP), les entreprises vont devoir répondre à une nouvelle problématique :
comment identifier et contrôler les systèmes auxquels les agents se connectent ?
Rappel : Le Model Context Protocol (MCP) est un standard ouvert qui permet aux applications et agents d’intelligence artificielle de se connecter de manière standardisée à des données, des outils et des services externes. On peut le voir comme une sorte de« port USB-C pour l’IA » : au lieu de développer une intégration spécifique pour chaque outil, un serveur MCP expose des ressources ou des capacités qu’une application IA compatible peut découvrir et utiliser
Microsoft indique que Global Secure Access peut participer à la découverte du Shadow AI et des serveurs MCP, afin d’évaluer les risques et de gouverner les usages IA au niveau réseau. Microsoft Entra Global Secure Access.
Cette capacité est particulièrement intéressante pour les RSSI.
Pendant longtemps, les principaux sujets de gouvernance concernaient :les utilisateurs → les applications → les données.
Avec les agents IA, il faut progressivement ajouter : les agents → les outils → les données → les actions.
Le réseau redevient alors un point d’observation essentiel.
Microsoft Entra, Purview et la sécurité réseau commencent à converger
Autre élément très intéressant : Microsoft mentionne l’utilisation de Microsoft Purview avec Network DLP afin de protéger les données en mouvement dans les interactions avec les applications IA.
Cela montre une convergence progressive entre plusieurs couches historiquement distinctes :
Identité : Microsoft Entra
Accès réseau : Global Secure Access
Protection des données : Microsoft Purview
Contrôle des applications : politiques de sécurité
IA et agents : contrôles réseau dédiés
Pour un RSSI, cette convergence peut offrir une approche beaucoup plus cohérente du Zero Trust.
Une visibilité grâce aux journaux
Une solution de sécurité ne peut évidemment pas fonctionner sans capacité d’observation. La documentation Microsoft de Global Secure Access référence notamment :
- un tableau de bord ;
- les journaux d’audit ;
- les journaux de trafic réseau ;
- les journaux d’audit Microsoft 365 enrichis. D
Ces éléments seront importants pour les équipes de sécurité lors de l’exploitation opérationnelle de la solution.
Quel intérêt pour un RSSI ?
À mon sens, Global Secure Access mérite d’être étudié dans les organisations déjà fortement intégrées à l’écosystème Microsoft.La raison est relativement simple.Une organisation disposant déjà de :
Microsoft Entra ID,Conditional Access,Microsoft Intune,Microsoft Defender, Microsoft Purview, dispose d’une grande partie du contexte nécessaire pour bâtir des politiques de sécurité centrées sur l’identité, les appareils, les applications et les données. Global Secure Access vient ajouter à cette architecture une dimension essentielle : le chemin réseau utilisé pour atteindre les ressources.
L’intérêt principal de Global Secure Access n’est donc pas uniquement de remplacer un VPN ou un proxy. Il réside surtout dans la possibilité de rapprocher progressivement identité, contexte utilisateur, état du terminal, ressource demandée, trafic réseau et protection des données dans une même stratégie Zero Trust.
En conclusion
Avec Microsoft Entra Global Secure Access, Microsoft réunit Private Access et Internet Access dans sa plateforme Security Service Edge et cherche à appliquer des contrôles Zero Trust sensibles à l’identité sur les différents chemins d’accès. Pour les entreprises, l’intérêt ne doit pas se résumer à la possibilité de remplacer certains usages VPN. L’enjeu est plus large
Pour les architectes Microsoft 365 et les RSSI, Global Secure Access devient donc une brique à considérer sérieusement dans les réflexions autour du Zero Trust et de la modernisation des accès distants.