
La sécurisation d’une réunion Microsoft Teams ne se limite plus au contrôle de la salle d’attente, des présentateurs ou des participants externes. Avec la fonctionnalité annoncée sous la référence MC1532256, Microsoft introduit progressivement une nouvelle capacité : Granular Conditional Access for Teams meetings.
L’objectif est particulièrement intéressant pour les organisations manipulant des informations sensibles. Il devient possible d’associer à certaines réunions Teams des exigences d’authentification spécifiques basées sur Microsoft Entra Conditional Access. Une évolution qui rapproche encore davantage Microsoft Teams du modèle de sécurité Zero Trust.
Le problème : toutes les réunions Teams n’ont pas la même sensibilité
Dans une entreprise ou une administration, toutes les réunions ne présentent évidemment pas le même niveau de risque. Une réunion d’équipe classique n’a pas les mêmes enjeux qu’une réunion concernant :
- un incident de cybersécurité ;
- une cellule de crise ;
- une réunion de direction ;
- un comité stratégique ;
- des données confidentielles ;
- un projet particulièrement sensible ;
- des informations financières ou réglementées.
Jusqu’à présent, les organisations disposaient déjà de nombreux mécanismes pour sécuriser Teams et ses réunions. Mais avec MC1532256, Microsoft ajoute une possibilité importante : associer des exigences d’accès particulières aux réunions nécessitant un niveau de protection supérieur.
Qu’apporte MC1532256 ?
La nouvelle fonctionnalité permet aux administrateurs de mettre à disposition des exigences d’authentification approuvées qui peuvent ensuite être utilisées pour protéger certaines réunions Teams.
Microsoft cite notamment la possibilité d’utiliser des contrôles tels que :
- l’authentification multifacteur ;
- la conformité du terminal ;
- des contrôles liés à la localisation.
Lorsqu’une réunion est protégée de cette manière, le participant doit satisfaire la stratégie d’accès conditionnel correspondante avant de pouvoir rejoindre la réunion. C’est cette dernière notion qui rend la fonctionnalité particulièrement intéressante.
On ne protège plus uniquement l’accès à Teams en tant qu’application. On peut renforcer les conditions d’accès pour des réunions sélectionnées présentant un niveau de sensibilité supérieur.
Le principe de fonctionnement
La fonctionnalité s’appuie sur plusieurs composants de l’écosystème Microsoft :
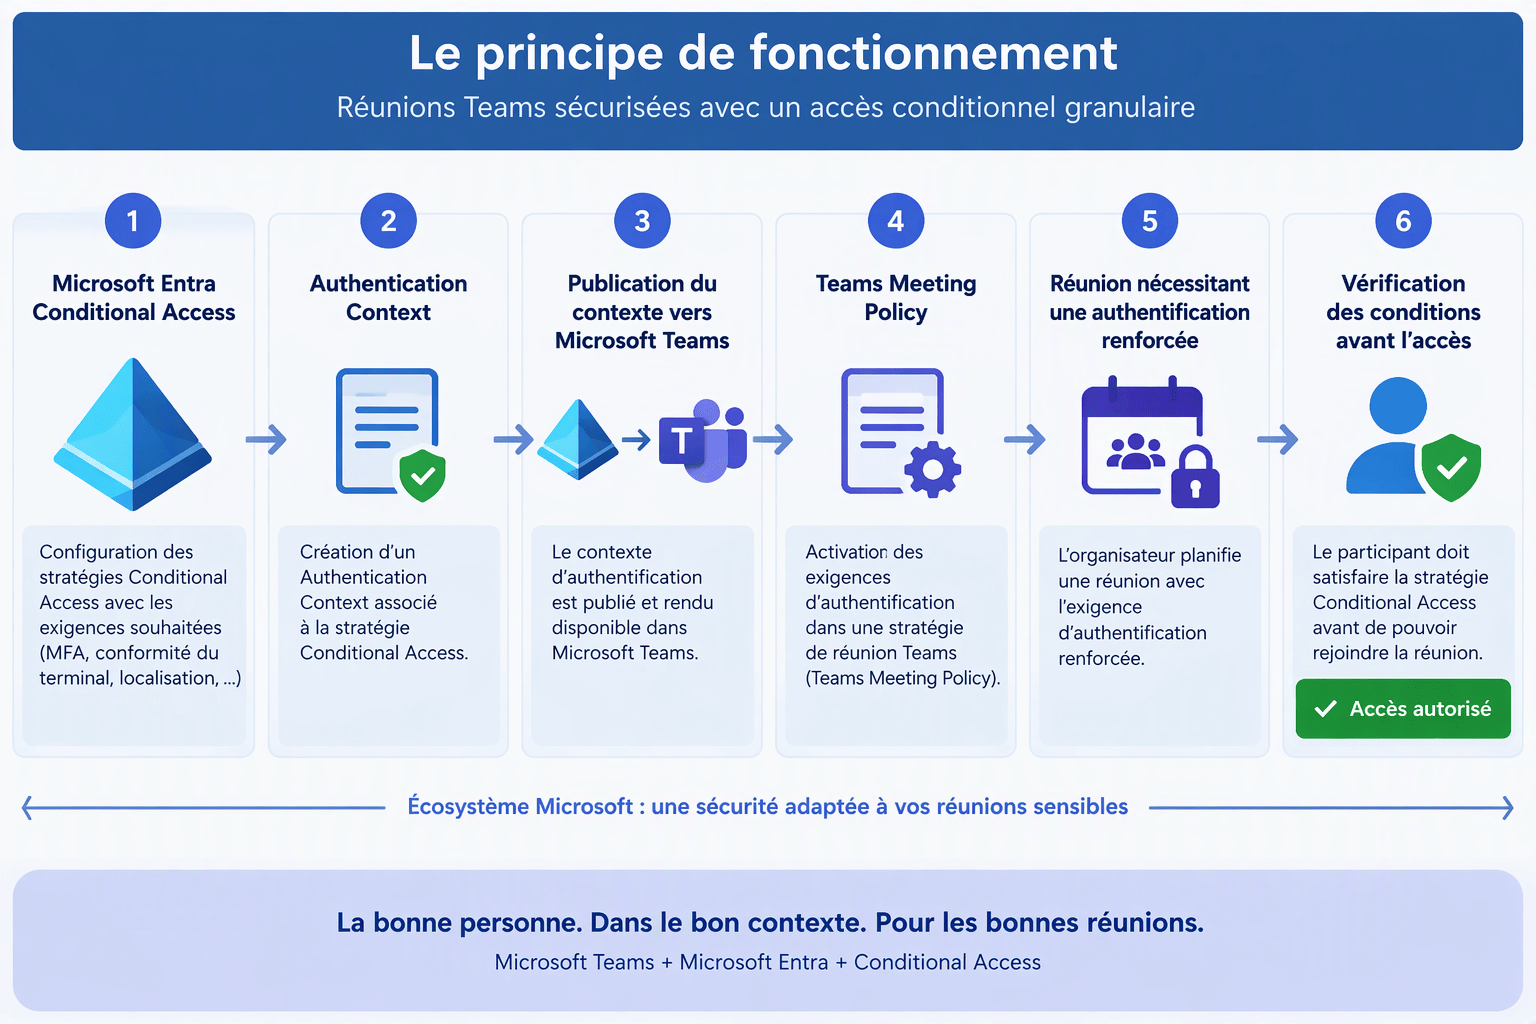
Microsoft indique en effet que les administrateurs doivent configurer les Authentication Contexts nécessaires et les stratégies d’accès conditionnel associées dans Microsoft Entra, publier ces contextes vers Teams, puis autoriser les exigences d’authentification des réunions via les stratégies Teams.
Une approche particulièrement intéressante pour le Zero Trust
Cette évolution s’inscrit très bien dans la philosophie :
Never trust, always verify.
Le simple fait qu’un utilisateur soit déjà connecté à Teams ne signifie pas nécessairement que toutes les réunions doivent présenter exactement les mêmes exigences de sécurité.La sécurité peut ainsi mieux tenir compte de la sensibilité de la ressource à laquelle l’utilisateur tente d’accéder. Pour une organisation, c’est un changement conceptuel important : la réunion elle-même peut désormais devenir un élément autour duquel appliquer une exigence d’accès renforcée.
Authentication Context : une brique importante
Pour comprendre cette fonctionnalité, il faut s’intéresser à Microsoft Entra Authentication Context.
Dans MC1532256, Microsoft indique que les administrateurs devront préparer les Authentication Contexts et les stratégies Conditional Access associées avant de les publier vers Microsoft Teams. Cela permet de faire le lien entre une exigence particulière et une stratégie Conditional Access.
Attention aux participants externes
Cette évolution mérite également une réflexion particulière dans les organisations utilisant Teams pour collaborer avec des partenaires et des utilisateurs externes. Dès lors qu’une stratégie Conditional Access impose certaines conditions, les participants devront satisfaire la politique applicable avant de rejoindre la réunion protégée. Il faudra donc porter une attention particulière à l’expérience utilisateur lors de la conception des politiques.
Une stratégie extrêmement restrictive améliore potentiellement le niveau de protection, mais peut également rendre l’accès difficile pour certains scénarios de collaboration. Comme souvent avec Conditional Access, la sécurité doit être pensée en fonction du risque et du cas d’usage.
Quand la fonctionnalité sera-t-elle disponible ?
Le calendrier annoncé dans MC1532256 est le suivant :
- Public Preview mondiale : déploiement prévu fin novembre 2026 ;
- General Availability mondiale : déploiement prévu de début à fin janvier 2027.
La fonctionnalité concerne les plateformes Android, Desktop, iOS, Mac et Web. Microsoft référence également cette évolution sous la Microsoft 365 Roadmap ID 571879.
Que devraient préparer les administrateurs ?
Microsoft recommande aux administrateurs qui souhaitent exploiter cette capacité de préparer trois éléments :
- les Authentication Contexts nécessaires dans Microsoft Entra ;
- les stratégies Conditional Access associées ;
- les Teams meeting policies permettant d’utiliser les exigences d’authentification pour les réunions.
Les Authentication Contexts devront également être publiés vers Microsoft Teams.
Pour les équipes sécurité, c’est donc le bon moment pour commencer à définir quels scénarios de réunions justifient réellement un renforcement de l’authentification.
A retenir de la fonctionnalitée MC1532256
Cette fonctionnalité peut sembler relativement discrète dans le flot permanent des nouveautés Microsoft Teams. Pourtant, du point de vue de la sécurité, elle est particulièrement intéressante.Microsoft rapproche progressivement la sécurité collaborative d’une logique dans laquelle le niveau de contrôle peut être adapté à la sensibilité de la ressource consultée.